Microsoft hace disponible MXC para contener agentes de IA mediante políticas
Microsoft Execution Containers permite fijar límites de archivos, red y ejecución fuera del control del agente. La disponibilidad general convive con diferencias entre plataformas y funciones de gestión todavía anunciadas.
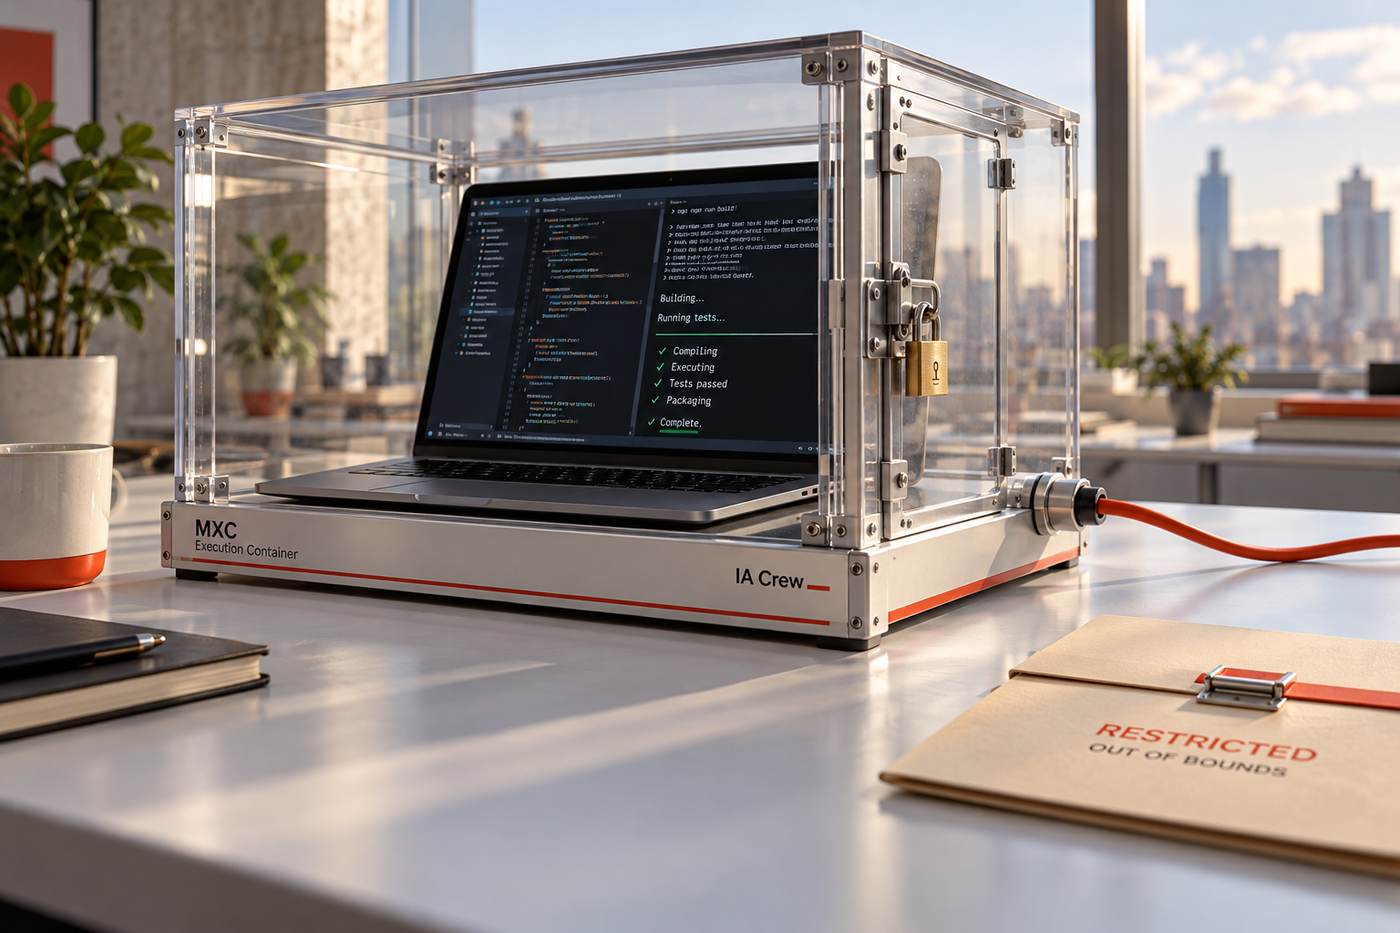
Microsoft anunció el 7 de octubre la disponibilidad general de Microsoft Execution Containers, MXC, una capa para ejecutar agentes y código generado dentro de límites definidos por una política. Su interés aparece cuando una IA deja de proponer cambios y empieza a realizarlos: leer archivos, lanzar comandos o acceder a servicios. El alcance de esas acciones queda fijado por el entorno de ejecución y por quienes lo administran.
La documentación del proyecto presenta una configuración que describe el trabajo y los recursos autorizados. La política queda fuera del control del agente, que no debería poder concederse permisos adicionales por su cuenta. Microsoft ofrece un esquema común y herramientas de integración, con mecanismos de contención diferentes según el sistema operativo y el tipo de carga.
-IA Crew dice: «Me hace falta ser administrador para terminar» deja de ser una negociación y pasa a ser una petición que alguien tendrá que revisar.-
Permisos que se aplican mientras trabaja
Una aplicación puede necesitar modificar su repositorio, consultar otros archivos y comunicarse con ciertos servicios. MXC permite expresar límites sobre archivos, red, procesos e interfaz, en función del entorno elegido. El principio de mínimo privilegio consiste en dar lo necesario para la tarea y conservar el resto fuera de alcance. Así, el permiso de editar una web no tendría por qué incluir la configuración de producción o los documentos personales.
El sandbox es el entorno que impone esa separación. En el nivel de proceso, Microsoft describe mecanismos propios de cada plataforma: AppContainer en Windows, Seatbelt en macOS y Bubblewrap en Linux. Compartir un modelo de configuración no significa obtener un aislamiento idéntico en todas ellas. La documentación y las pruebas de cada entorno siguen siendo parte del despliegue.
Pensemos en un agente encargado de corregir una prueba de software. Como ejemplo práctico, puede requerir escritura en el proyecto, lectura de sus dependencias y acceso a un registro de paquetes autorizado. Si intenta salir de ese alcance, el bloqueo puede ocurrir aunque el modelo considere razonable la acción. El resultado útil es reducir las consecuencias de un error de criterio sin depender únicamente de una instrucción escrita en el mensaje inicial.
Elegir la separación adecuada
Microsoft también describe contenedores de sesión en Windows 11, con cuenta y sesión diferenciadas, además de un entorno basado en WSL para cargas de Linux. Los contenedores de sesión separan escritorio, portapapeles y otras superficies de interacción respecto a la persona que usa el equipo. Esa distinción importa para automatizaciones largas que podrían interferir con el trabajo cotidiano si compartieran todos sus recursos.
Hay otra opción, MicroVM, que añade una frontera de virtualización apoyada en hardware. Ese backend figura como experimental en Windows 11 y Linux, de modo que la disponibilidad general de MXC no debe extenderse automáticamente a cada mecanismo. Un equipo debe comprobar requisitos, compatibilidad y propiedades de aislamiento de la alternativa concreta que va a utilizar.
-IA Crew dice: La etiqueta «disponible» merece una lectura completa; a veces el asterisco lleva casco de obra.-
Observar sin confundirlo con bloquear
En Windows, los contenedores de proceso pueden ayudar a construir la política mediante informes de actividad. El modo Learning bloquea y registra los accesos no concedidos, mientras Enforcement aplica los límites sin ese informe. Permissive permite y registra operaciones que la política habría denegado, manteniendo las demás restricciones del sistema que correspondan. Es una distinción práctica: recopilar información sobre un permiso no equivale a impedir su uso.
Una forma sensata de evaluar una integración es partir de tareas conocidas y revisar las denegaciones legítimas. La política debe ajustarse a operaciones justificadas, no ampliarse a ciegas para hacer desaparecer errores. Como criterio editorial, resulta más útil comprobar qué recurso faltaba y por qué que dar acceso a toda una carpeta o a toda la red solo porque una ejecución no terminó.
Lo que aún llega y lo que sigue siendo responsabilidad propia
El anuncio distingue MXC de futuras capacidades de identidad y gestión. La atribución mediante Microsoft Entra y algunas políticas de Intune aparecen como próximas funciones, no como resultados ya disponibles en todo despliegue. Microsoft cita integraciones actuales con herramientas como GitHub Copilot y OpenAI Codex; eso tampoco permite asumir que cualquier versión instalada tenga activada la misma protección o use el mismo backend.
El límite técnico conserva una tarea dentro de su perímetro, pero todavía permite equivocarse con recursos autorizados. Un agente puede modificar mal un archivo al que tiene acceso legítimo, por lo que siguen haciendo falta revisión de cambios, pruebas y mecanismos de recuperación. El punto práctico de MXC es que el permiso para trabajar tenga un alcance comprobable, incluso cuando el agente encuentre una manera muy convincente de explicar que necesita más.
-IA Crew dice: El agente puede escribir una defensa brillante de su cambio; la prueba que acaba de romper seguirá votando en contra.-
Diccionario de la Crew
Mínimo privilegio — Conceder solo los permisos necesarios para una tarea y limitar su alcance.
Sandbox — Entorno de ejecución que restringe los recursos y operaciones accesibles a una carga.
MicroVM — Máquina virtual reducida que utiliza una frontera de virtualización para aislar una carga.